Доступ к персональным данным сотрудников регламентируется Федеральным законом № 152-ФЗ «О персональных данных» и внутренними политиками информационной безопасности. Организация обязана ограничивать круг лиц, имеющих возможность обработки таких данных, и документировать каждый случай доступа.
Рекомендовано внедрять ролевую модель доступа: права предоставляются исходя из функциональных обязанностей. Например, бухгалтерия получает доступ только к реквизитам для расчета заработной платы, HR – к трудовым договорам и контактной информации, а IT-отдел – к учетным записям и техническим логам без прямого доступа к конфиденциальным личным данным.
Необходимо вести журнал доступа с указанием даты, времени и цели обращения к данным. Это позволяет отслеживать потенциальные нарушения и проводить внутренние аудиты. Современные системы управления доступом (IAM) обеспечивают автоматическое разграничение прав и уведомления о несанкционированных попытках обращения к информации.
Организациям важно регулярно проводить обучение сотрудников по безопасной обработке персональных данных и проверку знаний. Согласно статистике Роскомнадзора, более 40% утечек данных связаны с нарушением внутренних процедур, а не с техническим взломом. Это подтверждает, что четкие регламенты и мониторинг являются ключевыми элементами защиты.
Кто имеет право просматривать личные данные сотрудников

Доступ к персональным данным сотрудников строго регламентируется внутренними политиками компании и требованиями законодательства, например, Федеральным законом №152-ФЗ «О персональных данных».
Право на просмотр данных имеют только лица, чья деятельность требует обработки конкретной информации для выполнения служебных обязанностей:
- Руководители подразделений – только в пределах данных сотрудников своего отдела, необходимых для управления рабочими процессами.
- Сотрудники отдела кадров – имеют доступ к полному объему персональных данных, включая паспортные данные, сведения о заработной плате и трудовом стаже.
- Бухгалтерия – данные, связанные с начислением зарплаты, налоговыми и страховыми обязательствами.
- IT-администраторы – ограниченный доступ к учетным записям сотрудников и корпоративной электронной почте исключительно для поддержки инфраструктуры.
- Юридический отдел – персональные данные в рамках разрешения правовых споров или проверки соблюдения трудового законодательства.
Любой доступ должен фиксироваться в журнале учёта действий с персональными данными с указанием:
- ФИО сотрудника, получившего доступ;
- Цели и объема обработки данных;
- Дата и время просмотра информации.
Не допускается:
- Просмотр данных сотрудников посторонними лицами;
- Использование личной информации в целях, не связанных с выполнением служебных обязанностей;
- Передача данных третьим лицам без письменного согласия сотрудника или без правового основания.
Рекомендуется устанавливать ролевую модель доступа, где права распределяются по конкретным функциям, минимизируя количество сотрудников, способных просматривать чувствительные сведения.
Процедура запроса и получения доступа к персональной информации
Доступ к персональным данным сотрудников предоставляется строго по регламенту, закрепленному внутренними нормативными документами организации. Процесс включает несколько обязательных этапов:
-
Инициирование запроса: Сотрудник или руководитель подает письменное обращение в отдел информационной безопасности или кадровую службу. Форма запроса должна содержать:
- ФИО и должность заявителя;
- Цель запроса;
- Перечень конкретных персональных данных;
- Сроки предполагаемого доступа.
-
Проверка полномочий: Ответственный сотрудник проверяет, соответствует ли цель запроса функциональным обязанностям заявителя и установленным правилам доступа к данным.
- Для руководителей подразделений допускается доступ к информации только о сотрудниках их подразделения;
- Для административного персонала доступ ограничен перечнем данных, необходимым для выполнения служебных обязанностей.
-
Оформление разрешения: При подтверждении правомерности запроса формируется официальный документ с подписью руководителя и печатью организации. Разрешение включает:
- Список разрешенных к просмотру данных;
- Срок действия доступа;
- Ограничения на копирование, пересылку или использование информации.
-
Предоставление доступа: Доступ осуществляется через корпоративные информационные системы с регистрацией действий пользователя или через контролируемое предоставление бумажных документов. Не допускается:
- Доступ без регистрации;
- Передача учетных данных третьим лицам;
- Использование данных в целях, не указанных в запросе.
-
Контроль и аудит: Все действия по работе с персональными данными фиксируются в журналах аудита. Ответственные сотрудники регулярно проводят проверки соответствия использования данных установленным правилам.
Несоблюдение процедуры влечет дисциплинарную ответственность и возможное ограничение доступа к информационным ресурсам организации.
Ограничения на использование данных для внутренних нужд
Доступ к персональным данным сотрудников должен ограничиваться строго функциональными целями. Использование информации о заработной плате, медицинских справках или дисциплинарных мерах разрешено только сотрудникам отдела кадров и непосредственным руководителям при исполнении служебных обязанностей.
Данные нельзя применять для оценки эффективности работы без предварительно согласованных метрик и прозрачной процедуры. Любые аналитические отчёты должны агрегировать информацию, исключая идентифицирующие признаки конкретного сотрудника.
Персональные контакты, паспортные данные и банковская информация не подлежат использованию для внутренних маркетинговых кампаний, рассылок или иных действий, не связанных с трудовой функцией.
Доступ к электронным системам, содержащим персональные данные, необходимо разграничивать по ролям с использованием журналов аудита. Все действия с данными должны фиксироваться с указанием пользователя, времени и цели доступа.
Срок хранения информации для внутренних нужд определяется политикой организации, но не может превышать минимально необходимого периода для исполнения конкретной функции. После завершения периода данные подлежат архивированию или удалению с подтверждением соответствующих процедур.
Перед предоставлением персональных данных сторонним подразделениям требуется письменное согласие сотрудника или наличие законного основания, за исключением случаев внутреннего аудита, где доступ оформляется официальным приказом руководства с указанием конкретных целей.
Регулярные внутренние проверки должны выявлять любые нарушения ограничений, с документированием выявленных случаев и внедрением корректирующих мер, включая перераспределение прав доступа и обучение персонала по требованиям обработки данных.
Хранение и защита данных при внутреннем доступе
Персональные данные сотрудников должны храниться в централизованных системах с контролем доступа по ролям. Каждому сотруднику предоставляется доступ только к тем данным, которые необходимы для выполнения его должностных обязанностей.
Для хранения используют шифрование AES-256 на уровне базы данных и TLS 1.3 для передачи данных между системами. Пароли и ключи доступа хранятся в защищённых хранилищах с регулярной ротацией не реже одного раза в 90 дней.
Внутренний доступ регистрируется в журналах аудита с фиксированием идентификатора пользователя, времени доступа, IP-адреса и типа операции. Журналы хранятся минимум 1 год и доступны только сотрудникам службы безопасности.
Доступ через удалённые подключения разрешается только по VPN с двухфакторной аутентификацией и ограничением по IP-адресам. Сессии автоматически завершаются через 15 минут бездействия.
Резервное копирование персональных данных выполняется ежедневно с хранением копий в изолированных системах. Восстановление возможно только после подтверждения полномочий ответственного лица.
Регулярные проверки соответствия доступа политике безопасности проводятся не реже одного раза в квартал. Любые попытки обхода контроля доступа фиксируются и рассматриваются как инциденты информационной безопасности.
Фиксация и аудит действий с персональными данными
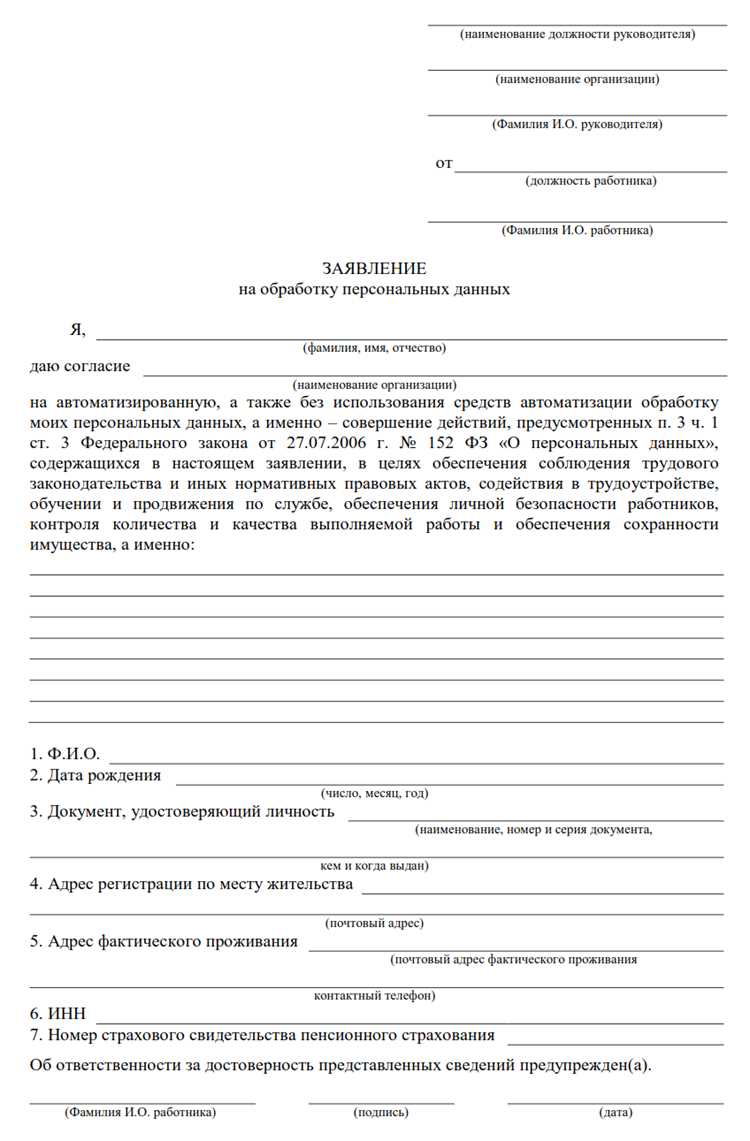
Аудит действий проводится не реже одного раза в квартал. Рекомендуется автоматизированное формирование отчетов с фильтрацией по пользователю, отделу и типу операции. Подозрительные активности, такие как массовый экспорт данных или доступ вне рабочего времени, должны автоматически помечаться для ручной проверки.
Пример структуры таблицы для фиксации действий:
| Дата и время | Пользователь | Тип действия | Объект данных | Причина | Контрольная сумма |
|---|---|---|---|---|---|
| 2025-08-14 09:23:12 | ivanov_i | Чтение | Таблица «Сотрудники» | Проверка рабочего графика | f3b1a7d9c4 |
| 2025-08-14 10:47:56 | petrova_m | Изменение | Таблица «Контактные данные» | Обновление телефона | 9a6d2e1b8f |
Для повышения безопасности целесообразно разделять права доступа на просмотр и изменение данных, а также внедрять многоуровневую систему оповещений при попытках действий вне установленных правил. Все процедуры должны фиксироваться в регламенте внутреннего контроля и регулярно проверяться службой информационной безопасности.
Ответственность за нарушение правил доступа
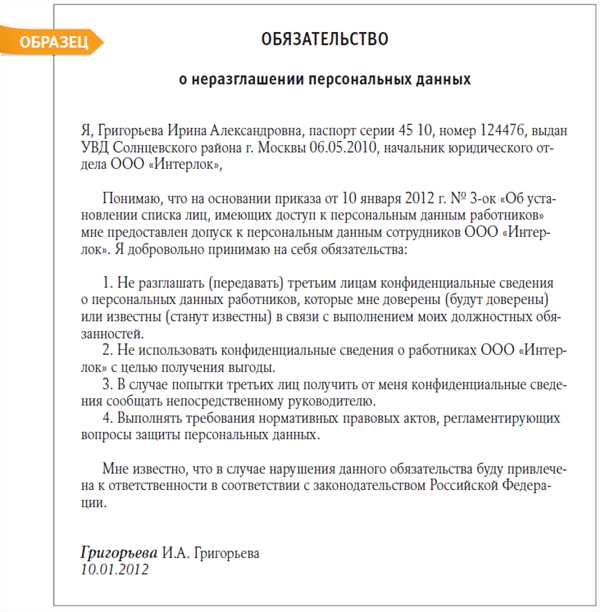
Несоблюдение правил доступа к персональным данным сотрудников влечет как дисциплинарную, так и юридическую ответственность. Сотрудники, предоставляющие доступ третьим лицам или использующие данные не по назначению, могут быть привлечены к штрафам, увольнению или уголовной ответственности согласно статье 137 УК РФ и Федеральному закону №152-ФЗ «О персональных данных».
Организация обязана вести журнал регистрации всех обращений к персональным данным, фиксировать дату, время, инициатора и цель запроса. Любое несоответствие этим записям служит основанием для внутреннего расследования.
Рекомендуется устанавливать многоуровневую систему прав доступа: базовый уровень – только просмотр, расширенный – редактирование с согласованием, административный – полный контроль. Доступ предоставляется строго по служебной необходимости и регулярно пересматривается каждые 6 месяцев.
При выявлении нарушения организация должна незамедлительно ограничить доступ нарушителя, уведомить ответственного за защиту данных и провести проверку с фиксацией результатов. В случае утечки данных уведомляется Роскомнадзор и пострадавшие сотрудники в сроки, установленные законом.
Регулярное обучение сотрудников, тестирование знаний о правилах обработки персональных данных и внедрение автоматизированных систем контроля доступа существенно снижают риск нарушений и минимизируют возможные последствия для организации.
Обработка запросов сотрудников на просмотр своих данных

Каждый сотрудник имеет право получить доступ к своим персональным данным, хранящимся в организации. Для обеспечения прозрачности и соответствия законодательству необходимо создать формализованный процесс обработки таких запросов.
Запрос должен быть оформлен письменно через корпоративную электронную почту или внутреннюю систему управления документами. В запросе сотрудник указывает: какие именно данные он хочет просмотреть, период их накопления и цель обращения, если это требуется внутренними регламентами.
Организация обязана назначить ответственного сотрудника или подразделение, которое фиксирует запрос в журнале с указанием даты получения, срока обработки и статуса. Максимальный срок ответа обычно устанавливается локальным регламентом, но рекомендуется не превышать 7 рабочих дней с момента получения запроса.
Перед предоставлением доступа данные проверяются на наличие ограничений: конфиденциальная информация третьих лиц или сведения, разглашение которых может нарушить безопасность компании. В случае выявления ограничений сотруднику предоставляется только доступная часть данных с указанием причин частичного ограничения.
Доступ может быть реализован через защищенный портал, PDF-документ с цифровой подписью или просмотр в присутствии уполномоченного лица. Все действия фиксируются в системе учета с указанием даты, формы предоставления и лица, выдавшего данные.
После предоставления информации организация собирает подтверждение от сотрудника о получении данных, что служит доказательством выполнения запроса. Рекомендуется хранить все запросы и ответы не менее 3 лет для внутреннего аудита и соблюдения требований законодательства о защите персональных данных.
Вопрос-ответ:
Кто в организации имеет право на доступ к персональным данным сотрудников?
Доступ к персональным данным предоставляется только лицам, которые выполняют служебные обязанности, связанные с обработкой этих данных. Обычно это специалисты отдела кадров, бухгалтерии и IT-службы, если им необходимы данные для выполнения конкретных задач. Решение о предоставлении доступа оформляется документально и закрепляется в локальных нормативных актах компании.
Как ограничивается доступ к персональным данным сотрудников?
Ограничение доступа достигается через распределение прав в информационных системах и введение уровней допуска к различным категориям данных. Например, зарплатная информация может быть доступна только бухгалтерии, а контактные данные — всем сотрудникам отдела. Также применяются пароли, двухфакторная аутентификация и журналирование действий, чтобы отслеживать, кто и когда обращался к данным.
Можно ли передавать персональные данные сотрудников третьим лицам?
Передача данных третьим лицам допускается только с согласия сотрудника или если это прямо предусмотрено законом. Например, налоговые органы или фонды социального страхования могут получать сведения без согласия, но при этом компания обязана обеспечить защиту данных во время передачи и использовать зашифрованные каналы связи. Любая передача данных в рекламные или маркетинговые цели без согласия запрещена.
Какие последствия могут быть за несанкционированный доступ к персональным данным?
Несанкционированный доступ к персональным данным влечет дисциплинарную, административную или уголовную ответственность в зависимости от тяжести нарушения. Для организации это также может привести к штрафам от контролирующих органов, снижению доверия сотрудников и ущербу репутации. Поэтому компании разрабатывают инструкции и проводят обучение персонала о правилах работы с данными.
Какие меры безопасности применяются для защиты данных сотрудников?
Для защиты информации применяются как технические, так и организационные меры. Технические меры включают шифрование, брандмауэры, антивирусное программное обеспечение и контроль доступа через учетные записи. Организационные меры — разработка внутренних регламентов, обучение сотрудников, проведение аудитов и назначение ответственных за обработку данных. Совокупность этих мер снижает риск утечек и несанкционированного использования.
Какие сотрудники организации имеют право доступа к личной информации коллег?
Доступ к личной информации сотрудников обычно ограничивается конкретными должностями, например, кадровыми специалистами, руководителями отделов и сотрудниками службы безопасности. При этом права доступа должны быть оформлены официально через внутренние инструкции или положения о работе с данными. Любой несанкционированный доступ к персональным данным может рассматриваться как нарушение трудового законодательства и внутренних правил компании.
Как организация контролирует использование данных сотрудников, чтобы не нарушать конфиденциальность?
Организация может применять несколько способов контроля. Во-первых, ведется журнал всех операций с персональной информацией, где фиксируются, кто, когда и с какой целью обращался к данным. Во-вторых, внедряются программные ограничения, которые не позволяют сотрудникам получать доступ к данным, не связанным с их должностными обязанностями. Кроме того, проводятся регулярные проверки и аудиты, а также обучение сотрудников правилам работы с конфиденциальной информацией. Все эти меры помогают предотвратить злоупотребление данными и снизить риск утечек.