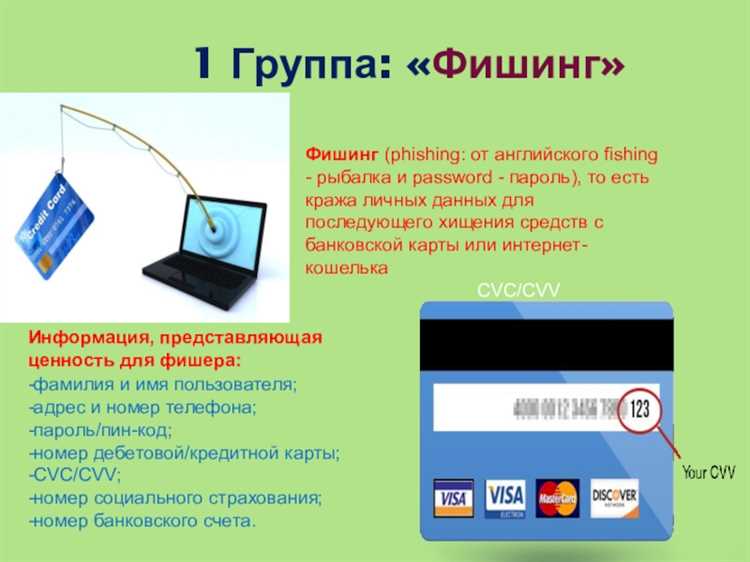
Скимминг и фишинг остаются одними из наиболее активных методов кражи финансовых данных. Ежегодно мошенники похищают миллионы данных банковских карт и учетных записей пользователей. Согласно отчету Центробанка за 2024 год, число зафиксированных случаев скимминга выросло на 18%, а фишинговых атак – на 22%. Основные цели злоумышленников – данные платежных карт, логины и пароли от электронных кошельков, а также реквизиты онлайн-банкинга.
Скимминг реализуется через установку скрытых считывателей на банкоматах, терминалах оплаты и торговых точках. Для предотвращения потерь рекомендуется проверять наличие подозрительных устройств на картридерах, использовать карты с чипом и включать уведомления о каждой транзакции. Также важно регулярно менять PIN-коды и отслеживать выписки по счету.
Фишинг основывается на поддельных электронных письмах, SMS и веб-страницах, имитирующих легитимные сервисы. Злоумышленники создают точные копии банковских сайтов или используют угрозы блокировки счета для выманивания данных. Защита включает проверку ссылок, двухфакторную аутентификацию, использование антивирусного ПО и отказ от перехода по подозрительным ссылкам.
Комплексная защита требует сочетания технических мер и внимательности пользователя. Ограничение данных, которые вводятся онлайн, и регулярное обучение сотрудников компаний снижает риски утечки информации. Современные банки и сервисы предлагают инструменты мониторинга транзакций, которые позволяют моментально выявлять подозрительные операции и блокировать доступ злоумышленников.
Как распознать фальшивые банкоматы и терминалы оплаты

Фальшивые банкоматы часто имеют несоответствия в конструкции: лючки и клавиатура могут быть не плотно закреплены, слот для карты выступает или шатается. Проверяйте поверхность вокруг клавиатуры и дисплея – накладки и дополнительные панели могут указывать на установку скиммингового устройства.
Обратите внимание на необычное освещение и экраны. Поддельные терминалы иногда используют дешёвые дисплеи с неравномерной подсветкой, а на банкоматах реальных банков экран не должен иметь видимых дефектов или следов ремонта.
Перед вставкой карты проведите визуальный осмотр слота: накладка может быть прозрачной или иметь микроскопические щели, через которые видна электроника. Попытка аккуратно подергать слот или клавиатуру выявит неустойчивые конструкции.
Проверяйте наличие камер или сторонних устройств рядом с банкоматом. Фальшивые терминалы могут оснащаться скрытыми камерами для записи PIN-кода. Они размещаются около клавиатуры или на верхней панели банкомата.
При использовании терминалов оплаты в магазинах обращайте внимание на странное поведение устройства: медленное реагирование, необходимость многократного введения данных или сторонние накладки на клавиатуру. Официальные терминалы банков и крупных ритейлеров не имеют дополнительных элементов на клавишах.
Следите за наклейками и логотипами банка. Фальшивые банкоматы могут содержать искажённые или частично отсутствующие символы, а цветовое оформление может отличаться от стандартного. Любое отклонение от привычного внешнего вида должно насторожить.
Используйте проверенные банкоматы внутри отделений банков или хорошо освещённых местах. Избегайте банкоматов в уединённых уголках, а также устройств, расположенных на временных конструкциях или рядом с неофициальными прилавками.
Признаки подозрительных писем и сайтов для защиты от фишинга
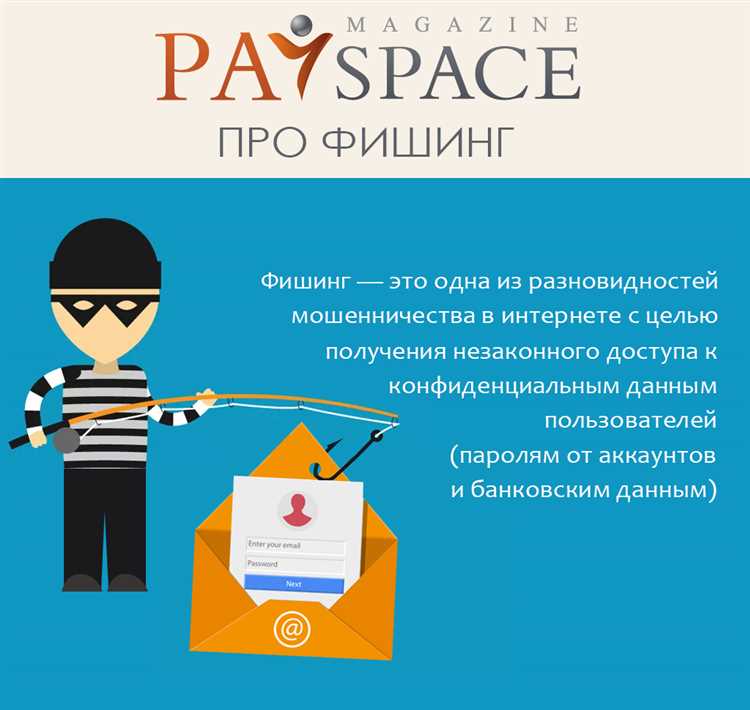
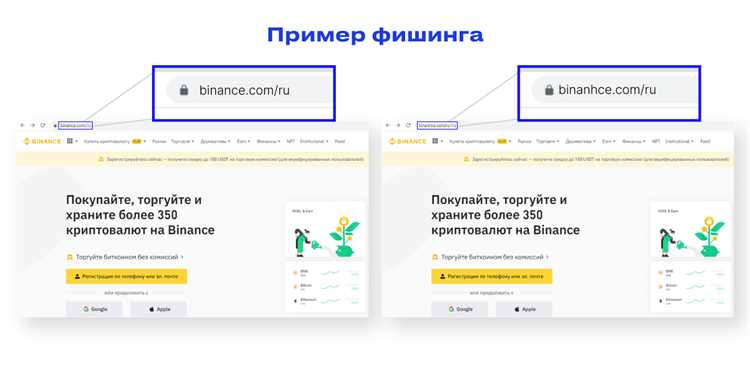
Фишинговые письма часто содержат необычные адреса отправителей, которые имитируют известные компании. Обратите внимание на мелкие изменения в доменном имени, лишние символы или незнакомые расширения.
Тексты сообщений могут содержать ошибки орфографии и пунктуации, нестандартные обращения, а также призывы к срочным действиям, например, «необходимо немедленно подтвердить данные». Настоящие организации редко требуют личные данные через письмо.
Ссылки в письмах могут вести на поддельные сайты. Перед переходом наведите курсор, чтобы проверить URL. Если адрес отличается от официального сайта или использует нестандартные протоколы, переход опасен.
Подозрительные сайты часто имитируют дизайн легитимных сервисов, но содержат неполные страницы, отсутствуют контактные данные или сертификаты безопасности HTTPS. Отсутствие значка замка и наличие предупреждений браузера указывают на риск.
Файлы и вложения в письмах могут содержать вредоносное ПО. Не открывайте файлы с расширениями .exe, .scr, .zip, присланные от неизвестных отправителей, и проверяйте документы через антивирус.
Используйте двухфакторную аутентификацию на всех аккаунтах и проверяйте уведомления о входе в систему. Если письмо предлагает перейти по ссылке для подтверждения входа, лучше открыть сайт напрямую через официальный источник.
Регулярно обновляйте браузер и антивирусное ПО, активируйте фильтры спама. Они помогают автоматически блокировать известные фишинговые письма и опасные ресурсы.
Методы безопасного использования банковских карт и онлайн-сервисов
Безопасное обращение с картами и онлайн-сервисами снижает риск кражи средств и персональных данных. Несколько практических правил помогают минимизировать вероятность атак со стороны мошенников.
- Использовать карты только в банкоматах и терминалах, установленных в охраняемых местах, например в отделениях банков или крупных торговых центрах.
- Перед вводом PIN-кода проверять наличие посторонних устройств: накладок на клавиатуре, странных элементов на картоприёмнике или камере в верхней части банкомата.
- Подключить уведомления о каждой операции по карте. Это позволяет сразу заметить подозрительные списания.
- Для интернет-платежей применять отдельную карту с ограниченным балансом или виртуальную карту, созданную через мобильное приложение банка.
- Не сохранять данные карт в браузере и на сторонних сайтах. В случае взлома устройства или сервиса информация может попасть к мошенникам.
- Пользоваться только официальными приложениями банков, скачанными из проверенных источников (Google Play, App Store).
- Проверять адрес сайта при вводе данных: он должен начинаться с «https://» и содержать корректное доменное имя без лишних символов или ошибок.
- Регулярно менять пароли для интернет-банка и онлайн-сервисов, используя сложные комбинации из букв, цифр и символов.
- Не переходить по ссылкам из писем и сообщений, предлагающих подтвердить данные карты или аккаунта. Банки не требуют таких действий через почту или мессенджеры.
- При оплате в магазинах и кафе не передавать карту в руки посторонних и не выпускать её из поля зрения.
Соблюдение этих мер значительно снижает вероятность кражи средств при использовании банковских карт и онлайн-сервисов.
Использование программного обеспечения для предотвращения скимминга
Программные решения позволяют выявлять попытки установки несанкционированных устройств на банкоматы и терминалы. Современные комплексы мониторинга фиксируют изменения в электрических цепях, необычное энергопотребление или вмешательство в работу кардридера. Такие системы интегрируются с центральным сервером банка и немедленно сигнализируют о подозрительной активности.
Для защиты карт выпускаются EMV-технологии, которые работают совместно с программным обеспечением банкоматов. ПО проверяет подлинность микрочипа и предотвращает подмену данных, используемых при копировании магнитной полосы. Это снижает риск клонирования карт почти до нуля при условии отказа от операций с использованием только магнитной полосы.
На стороне клиента применяются специализированные мобильные приложения банков, отслеживающие каждую транзакцию в реальном времени. Настройка уведомлений о платежах позволяет оперативно блокировать карту при подозрительных списаниях. Дополнительным уровнем защиты выступают алгоритмы анализа поведения, которые автоматически блокируют операции, не соответствующие привычным шаблонам использования карты.
Для онлайн-сервисов и систем интернет-банкинга применяются антифрод-платформы. Они используют машинное обучение для оценки риска каждой операции и определяют вероятность того, что транзакция инициирована мошенником. Встроенные механизмы адаптируются к новым схемам атак, что повышает их результативность против скимминга в совокупности с фишингом.
Эффективность программного обеспечения во многом зависит от регулярных обновлений и применения только лицензированных решений. Использование устаревших версий делает систему уязвимой, поэтому автоматическое обновление должно быть включено во всех терминалах и серверах.
Алгоритмы проверки и обновления паролей для защиты аккаунтов
При создании и смене пароля применяй многоэтапную проверку: длина не менее 14 символов с верхней границей в 256; запрет на простые последовательности, клавиатурные шаблоны и инкременты предыдущего пароля; оценка стойкости по словарям и модели частот (например, аналог zxcvbn) с порогом не ниже 108 переборов; фильтр персональных данных пользователя; нормализация Unicode в NFC и детектор гомографов для схожих символов. Разрешай длинные пароли-фразы из 4–5 слов и поощряй менеджеры паролей через встроенный генератор.
Проводи оффлайн-проверку на утечки: локальный Bloom-фильтр или k-анонимный запрос к базе хэшей скомпрометированных паролей; обновление базы минимум еженедельно. Если найдено совпадение, отклоняй пароль без раскрытия конкретики. Не храни «подсказки», не показывай состав символов в ошибках, отвечай единообразно для существующих и несуществующих аккаунтов.
Хранение выполняй только в виде стойких хэшей: Argon2id с памятью 64–128 MiB, t=2–4, p=1–2; либо bcrypt с cost 12–14; либо PBKDF2-HMAC-SHA256 с ≥310 000 итераций. Для каждого пароля используй уникальную соль ≥16 байт, а системный «перец» держи в HSM или KMS и применяй перед хэшированием. Включи механизм needs_rehash: при входе, если параметры устарели, пересчитай хэш на лету и удались старые значения.
Политику обновления делай событийной, а не календарной: требуй смену при признаках компрометации, повышении уровня доступа, изменении факторов риска, срабатывании правил «невозможного перемещения» или резкой смене устройства. При подтверждённой утечке запускай принудительный сброс, завершай активные сессии, отзывать токены и ключи API, фиксируй метки времени и источники.
Ограничивай попытки аутентификации: не более 5–10 в минуту на учётную запись с экспоненциальной задержкой, плюс скоринг по IP, ASN и устройству для защиты от credential stuffing. Включай риск-базированную дополнительную проверку и предлагауй переход на WebAuthn или TOTP как второй фактор; при смене пароля требуй повторную проверку второго фактора.
Запрет на повторы реализуй без хранения «старых паролей» в явном виде: держи отдельные хэши с солью и перцем для последних 5–10 значений и сравнивай при смене. Отсекай тривиальные модификации предыдущего пароля, в том числе добавление суффикса года или одного символа.
Процедуру восстановления держи короткой по времени: одноразовые токены действуют 10–15 минут, одно использование, автоматическое обнуление при смене пароля. Сообщения о смене отправляй на подтверждённые каналы и логируй с неизменяемой отметкой.
Интерфейс должен помогать, а не мешать: показывай индикатор стойкости с конкретными замечаниями, включай кнопку генерации пароля, поддерживай вставку длинных строк, отключай ограничения на «спецсимволы», не обрезай пробелы внутри пароля, но убирай их в начале и конце после предупреждения.
Для аудита сохраняй агрегированные метрики: доля отклонённых паролей по причине утечки, средняя длина, доля пересчитанных хэшей, частота принудительных смен. Эти данные используют для корректировки порогов и параметров памяти у KDF без влияния на пользовательские секреты.
Внедряй канареечные проверки конфигурации: тестовые аккаунты с заведомо «утёкшими» паролями, регулярная проверка того, что слабые и скомпрометированные значения отвергаются, а сильные проходят; автоматический алерт при неожиданном росте успешных подборов и времени ответа KDF ниже планки.
Действия при подозрении на кражу данных или мошенничество
При обнаружении подозрительных транзакций или несанкционированного доступа к аккаунтам необходимо сразу связаться с банком или платежной системой и потребовать временной блокировки карт и учетной записи. Это позволит остановить дальнейшее списание средств.
Следующим шагом следует изменить пароли ко всем сервисам, где мог использоваться скомпрометированный логин или почта. При этом важно выбирать уникальные комбинации для каждого ресурса и использовать двухфакторную аутентификацию.
Рекомендуется сохранить все уведомления и письма, связанные с подозрительной активностью. Эти данные могут понадобиться при обращении в правоохранительные органы и для внутреннего расследования банка.
Для минимизации последствий стоит проверить кредитную историю и запросить выписки по счетам за последние месяцы. Это поможет выявить скрытые операции, которые могли остаться незамеченными.
Если была утечка персональных данных, таких как паспортные сведения или ИНН, необходимо уведомить государственные органы и рассмотреть возможность их замены, чтобы предотвратить оформление кредитов на чужое имя.
Вопрос-ответ:
Как понять, что банкомат может быть оборудован скиммером?
Признаками поддельного устройства могут быть нестандартные накладки на картоприемник, шатающаяся клавиатура или необычные выступающие элементы. Если банкомат выглядит подозрительно или работает с задержками, лучше не использовать его и выбрать другой терминал, желательно внутри банковского отделения.
Что делать, если я ввел данные карты на сайте, который оказался фишинговым?
Необходимо сразу заблокировать карту через мобильное приложение или позвонив в банк. После этого стоит перевыпустить карту и проверить выписки по счету. При обнаружении подозрительных операций нужно оформить заявление в банк и при необходимости обратиться в полицию. Быстрое реагирование снижает риск потерь.
Можно ли защититься от фишинга только с помощью антивируса?
Антивирус помогает выявлять вредоносные ссылки и блокировать зараженные ресурсы, но он не дает полной защиты. Мошенники часто используют поддельные письма, копии сайтов и психологическое давление. Поэтому важно проверять адреса страниц, не переходить по ссылкам из писем и самостоятельно вводить адреса сайтов банков в браузере.
Как часто нужно менять пароли от интернет-банка и почты, чтобы снизить риск кражи данных?
Безопаснее всего обновлять пароли каждые 2–3 месяца. При этом они должны отличаться от предыдущих и не повторяться на разных сервисах. Хорошая практика — использовать менеджер паролей для хранения сложных комбинаций и включать двухфакторную аутентификацию.