

Критическая информационная инфраструктура (КИИ) – это совокупность информационных систем и ресурсов, нарушение работы которых способно повлиять на безопасность государства, экономику или жизнедеятельность населения. В России регулирование этой сферы закреплено в Федеральном законе №187-ФЗ, который обязывает организации из определённых отраслей обеспечивать защиту своих объектов КИИ.
К объектам КИИ относятся информационные системы и сети, задействованные в таких сферах, как энергетика, транспорт, связь, здравоохранение, банковский сектор, оборонно-промышленный комплекс. Нарушения в работе этих систем могут привести к сбоям в поставках электроэнергии, остановке транспорта или блокировке финансовых транзакций, поэтому их защита рассматривается как приоритетная задача.
Особое внимание уделяется вопросам идентификации объектов КИИ, проведению категорирования и внедрению мер защиты, соответствующих уровню значимости. Организациям требуется не только техническая защита, но и регулярные аудиты, обучение сотрудников и взаимодействие с государственными регуляторами.
Для компаний, попадающих под действие закона о безопасности КИИ, рекомендуется выстроить систему мониторинга угроз, внедрить средства обнаружения атак и разработать план реагирования на инциденты. Такая работа снижает риск остановки ключевых процессов и уменьшает возможные последствия кибератак.
Что такое КИИ в информационной безопасности

В информационной безопасности КИИ рассматривается как объект, требующий повышенного уровня защиты. Для операторов таких систем действуют строгие требования по обеспечению устойчивости и резервированию каналов связи, внедрению систем обнаружения атак, контролю доступа и обязательной регистрации событий безопасности.
Законодательство РФ выделяет КИИ в отдельную категорию объектов, определяя порядок их категорирования и мер защиты. Операторы обязаны проводить аудит, назначать ответственных лиц за безопасность и обеспечивать взаимодействие с государственными центрами реагирования на инциденты.
Практический подход к защите КИИ включает создание плана реагирования на инциденты, использование сертифицированных средств защиты, регулярное обновление программного обеспечения и обучение сотрудников методам предотвращения кибератак. Это снижает вероятность успешных атак и минимизирует ущерб при их возникновении.
Определение и правовой статус КИИ
Правовой статус КИИ закреплён Федеральным законом № 187-ФЗ от 26.07.2017 «О безопасности критической информационной инфраструктуры Российской Федерации». В документе установлены категории значимости объектов, требования к их защите, обязанности операторов и меры государственного контроля. Ключевое положение закона заключается в обязательной регистрации объектов КИИ в Государственном реестре, который ведёт ФСТЭК России.
Операторы КИИ обязаны разрабатывать и внедрять комплекс мер по защите от компьютерных атак, вести журнал инцидентов, а также своевременно уведомлять уполномоченные органы о нарушениях в работе систем. Несоблюдение этих требований влечёт административную и уголовную ответственность, что повышает дисциплину в области защиты критически важных процессов.
Для организаций, работающих в регулируемых отраслях, целесообразно проводить регулярный аудит соответствия требованиям законодательства, формировать планы модернизации систем защиты и обеспечивать подготовку сотрудников. Это позволяет снизить риски привлечения к ответственности и поддерживать высокий уровень устойчивости инфраструктуры.
Категории объектов, относящихся к КИИ
К объектам критической информационной инфраструктуры относятся информационные системы, автоматизированные системы управления и сети связи, задействованные в ключевых отраслях экономики и обеспечения безопасности страны. Их перечень закреплён в Федеральном законе № 187-ФЗ.
Выделяются следующие категории объектов:
| Энергетика | Системы управления генерацией, транспортировкой и распределением электроэнергии, нефти и газа. |
| Транспорт | Информационные комплексы железнодорожного, воздушного, водного и автомобильного сообщения, включая навигационные и диспетчерские системы. |
| Банковский и финансовый сектор | Платёжные системы, процессинговые центры, межбанковские расчётные комплексы. |
| Здравоохранение | Информационные системы медицинских учреждений, базы данных пациентов, системы дистанционного обслуживания и телемедицины. |
| Наука и образование | Крупные исследовательские центры, национальные базы данных, ресурсы, обеспечивающие технологическую независимость. |
| Государственное управление | Системы электронного правительства, реестры, инфраструктура обеспечения деятельности органов власти. |
| Связь и телекоммуникации | Узлы сетей связи, дата-центры, системы маршрутизации и распределения трафика. |
| Оборонно-промышленный комплекс | Системы управления производством, логистикой и обеспечением оборонных предприятий. |
При определении категории объект учитывается не только по отраслевой принадлежности, но и по возможным последствиям нарушения его работы. Организациям рекомендуется провести инвентаризацию своих информационных систем, оценить значимость каждой из них и определить уровень критичности в соответствии с методическими указаниями ФСТЭК России.
Критерии отнесения объектов к КИИ
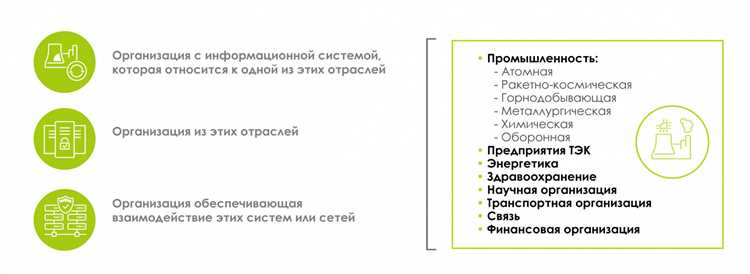
Ключевыми критериями являются масштаб ущерба, категория защищаемых интересов и степень зависимости общества от функционирования объекта. Например, нарушение работы автоматизированной системы управления на энергетическом предприятии может привести к отключению электроэнергии для крупного региона, что формально делает такую систему объектом КИИ.
Отдельное внимание уделяется принадлежности объекта к определённой сфере: энергетика, транспорт, связь, банковский сектор, здравоохранение, государственные органы. В каждой из этих сфер устанавливаются конкретные пороговые значения ущерба и уровни значимости, позволяющие формализовать процедуру классификации.
Для правильного определения статуса организации рекомендуется проводить анализ бизнес-процессов, выявлять узлы, отказ которых приведёт к срыву деятельности на региональном или федеральном уровне, и документально фиксировать результаты оценки. Эти данные используются при взаимодействии с уполномоченными органами и формировании программ защиты.
Риски и угрозы для КИИ

Объекты критической информационной инфраструктуры подвержены широкому спектру рисков, которые могут привести к сбоям в работе и нарушению функционирования отраслей, обеспечивающих безопасность и жизнедеятельность государства.
- Кибератаки на системы управления – вредоносное ПО, DDoS-атаки, внедрение через уязвимости в SCADA и АСУ ТП способны парализовать производство или транспортную сеть.
- Несанкционированный доступ – использование украденных учетных данных или обход слабых механизмов аутентификации позволяет злоумышленникам контролировать оборудование и данные.
- Внутренние угрозы – действия сотрудников, имеющих доступ к критическим ресурсам, могут вызвать утечку конфиденциальной информации или умышленные сбои.
- Физическое воздействие – разрушение серверных помещений, линий связи или энергетических объектов приводит к потере управляемости и длительным простоям.
- Ошибки конфигурации и устаревшее ПО – использование систем без обновлений создает уязвимости, которые легко эксплуатируются при целевых атаках.
Для снижения рисков необходимо:
- Регулярно проводить аудит безопасности и тестирование на проникновение.
- Обеспечивать сегментацию сетей и ограничение прав доступа по принципу минимальной достаточности.
- Внедрять многофакторную аутентификацию для критических систем.
- Организовать резервное копирование и хранение копий в изолированных средах.
- Разрабатывать планы реагирования на инциденты с учетом отраслевой специфики.
Эти меры позволяют существенно сократить вероятность реализации угроз и снизить последствия потенциальных атак на объекты КИИ.
Обязанности владельцев объектов КИИ

Владельцы объектов критической информационной инфраструктуры обязаны обеспечивать непрерывность функционирования и защиту информации, включая организацию мероприятий по выявлению и нейтрализации угроз, предотвращению инцидентов и минимизации последствий нарушений.
Необходимо вести актуальный учет всех компонентов КИИ, включая аппаратные и программные средства, базы данных и сетевую инфраструктуру. Каждое изменение в составе объекта должно фиксироваться с указанием даты, ответственных лиц и причины изменения.
Владельцы обязаны проводить регулярную оценку рисков, выявлять уязвимости и внедрять меры защиты, соответствующие уровню критичности информации. Рекомендовано использовать сертифицированные средства криптографической защиты и системы контроля доступа.
Следует организовать планирование и проведение регулярных тренировок и проверок готовности персонала к реагированию на инциденты, а также поддерживать актуальные инструкции по действиям при аварийных ситуациях.
Владельцы объектов КИИ обязаны соблюдать требования законодательства по защите информации, включая уведомление органов контроля о выявленных инцидентах и ведение документации о событиях, влияющих на работоспособность инфраструктуры.
Необходимо внедрять систему мониторинга и аудита, позволяющую отслеживать доступ к критическим ресурсам, фиксировать попытки несанкционированного доступа и обеспечивать анализ событий для принятия превентивных мер.
Меры защиты и мониторинга КИИ

Защита объектов КИИ требует комплексного подхода, включающего технические, организационные и процедурные меры. На техническом уровне применяются средства предотвращения несанкционированного доступа: системы межсетевого экранирования, антивирусные комплексы, средства обнаружения вторжений (IDS/IPS).
Для контроля целостности данных и работы критических сервисов внедряются системы мониторинга и журналирования событий, которые фиксируют действия пользователей, изменения конфигураций и аномалии в сетевой активности.
Шифрование информации на всех этапах передачи и хранения предотвращает утечку данных при компрометации каналов связи. Особое внимание уделяется защите идентификационных данных и средств аутентификации.
Организационные меры включают разработку и внедрение политик безопасности, регламентов реагирования на инциденты, процедур резервного копирования и восстановления систем. Регулярные аудиты и тестирование на уязвимости выявляют слабые места и позволяют корректировать меры защиты.
Мониторинг КИИ должен быть круглосуточным и автоматизированным. Используются SIEM-системы для корреляции событий, выявления подозрительной активности и генерации отчетов для владельцев объектов. Все инциденты классифицируются по степени критичности, что позволяет оперативно реагировать на угрозы и минимизировать ущерб.
Комплексная защита требует интеграции технических средств и процедур, обеспечивая непрерывную работу КИИ при любых внешних и внутренних угрозах.
Ответственность за нарушение требований по КИИ

Нарушение требований к критической информационной инфраструктуре (КИИ) влечет как административную, так и уголовную ответственность в соответствии с законодательством РФ. Владельцы и операторы КИИ обязаны соблюдать нормативные акты, включая Федеральный закон №187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации».
Основные виды ответственности включают:
- Административная ответственность: штрафы для должностных лиц и организаций за несоблюдение требований по защите КИИ, непредставление отчетности, отсутствие лицензий на обработку информации особой важности.
- Уголовная ответственность: наступает при умышленных действиях, повлекших нарушение функционирования КИИ или утечку информации, что может повлечь значительный ущерб безопасности государства или граждан.
- Гражданская ответственность: возмещение убытков третьим лицам в случае нарушений правил эксплуатации КИИ, повлекших материальный или репутационный ущерб.
Для снижения рисков и соблюдения требований рекомендуется:
- Вести регулярный аудит безопасности КИИ с привлечением сертифицированных специалистов.
- Разрабатывать и внедрять внутренние регламенты по контролю доступа, резервному копированию и обновлению систем.
- Обучать персонал правилам работы с информацией особой важности и реагирования на инциденты.
- Документировать все процедуры защиты, мониторинга и отчетности для предоставления проверяющим органам.
- Внедрять автоматизированные системы контроля и оповещения о нарушениях требований КИИ.
Нарушение требований КИИ без должной подготовки и контроля может привести к блокировке сервисов, штрафам, уголовной ответственности и значительным финансовым потерям.
Вопрос-ответ:
Что такое критическая информационная инфраструктура (КИИ) и почему она важна?
Критическая информационная инфраструктура — это совокупность объектов и систем, от которых зависит функционирование ключевых сфер жизни страны, таких как энергетика, транспорт, связь и финансовые услуги. Нарушение работы этих систем может привести к серьёзным экономическим, социальным или национальным последствиям. Основная задача КИИ — поддержание непрерывного функционирования этих объектов и защита их от угроз.
Какие категории объектов относятся к КИИ?
Объекты КИИ делятся на несколько категорий в зависимости от отрасли и значимости для государства. Среди них — объекты энергетики (электростанции, линии электропередач), транспортные системы (аэропорты, железные дороги, морские порты), объекты связи (телекоммуникационные сети, интернет-инфраструктура) и финансовые системы (банки, платежные системы). Каждая категория имеет свои требования к защите и контролю доступа.
Какие угрозы наиболее часто встречаются для объектов КИИ?
На объекты КИИ воздействуют как киберугрозы, так и физические. Среди киберугроз — атаки типа DDoS, внедрение вредоносного программного обеспечения, несанкционированный доступ к системам управления. Физические угрозы включают саботаж, технические неисправности оборудования, пожары и аварии. Своевременный мониторинг и внедрение защитных мер позволяют минимизировать риск нарушений работы инфраструктуры.
Какие обязанности возлагаются на владельцев объектов КИИ?
Владельцы объектов КИИ обязаны обеспечивать защиту информации и систем, регистрировать объекты в уполномоченных органах, проводить оценку уязвимостей и внедрять меры защиты. Кроме того, они обязаны регулярно контролировать состояние безопасности, разрабатывать планы действий при инцидентах и уведомлять соответствующие органы о нарушениях или угрозах, которые могут повлиять на функционирование инфраструктуры.
Какая ответственность предусмотрена за нарушение требований по КИИ?
Нарушение требований по защите КИИ может повлечь административную, гражданскую и уголовную ответственность. В зависимости от тяжести последствий, владельцу объекта грозят штрафы, приостановка деятельности или лишение свободы. Законодательство строго регламентирует меры защиты и контроль за выполнением требований, чтобы снизить риск инцидентов и обеспечить стабильность критически важных систем.
Какие объекты относятся к критически важной информационной инфраструктуре?
К критически важной информационной инфраструктуре (КИИ) относятся системы и объекты, сбой или повреждение которых может вызвать значительные нарушения в функционировании государственных органов, финансовой системы, энергетики, транспорта, связи и других жизненно важных отраслей. Например, это могут быть системы управления электросетями, центры обработки банковских операций, государственные информационные ресурсы, медицинские информационные системы. Классификация объектов по КИИ проводится с учётом их значения для общества и экономики, а также потенциального ущерба от их неработоспособности.
Какие требования предъявляются к безопасности объектов КИИ?
Для объектов КИИ предусмотрены конкретные меры защиты информации и контроля доступа. Они включают создание систем мониторинга и обнаружения вторжений, шифрование данных, регулярное обновление программного обеспечения и резервное копирование критически важных ресурсов. Владельцы КИИ обязаны вести учёт всех пользователей, контролировать использование систем, проводить аудит безопасности и предотвращать несанкционированный доступ. Нарушение этих требований может повлечь административную или уголовную ответственность, что отражает высокую степень значимости защиты таких объектов.


